2025年12月の記事
では、DeepAuditをコード監査、PentestGPTを稼働中の対象への侵入テストとして対比しました。
2026年には、コードから攻撃の手掛かりを探し、稼働中のアプリで実証コード(PoC)を試す仕組みも登場しています。
PoCで攻撃が成立するかを確かめ、その結果を変更ごとの自動検査(CI)に取り込みます。
Strix
とShannon
の更新を見ると、発見した脆弱性の根拠を残す仕組みが増えています。
一方、攻撃を試す段階では大規模言語モデル(LLM)の安全制限が実行を止めることもあります。
以下は2026年10月7日時点で、Strix v1.7.0とShannon v3.4.0の公式資料を中心に整理した内容です。
実際のペンテストや、検出性能の比較は行っていません。
サーバー側のモデル制限や商用サービスの提供内容は、その後も変わり得ます。
dopagaki.designを公開しました。13の刺激エンジンと14の表現テーマで高刺激UIを分類。6秒動画で実例を見て、分類を選び、AI向けのデザイン依頼文を作れます。
envdirの1ファイル1変数に、dotenvxの暗号化のアイデアを組み合わせたenvdirx。ログレベルは平文、APIトークンは暗号文のまま保存し、実行時に復号してコマンドへ渡せます。
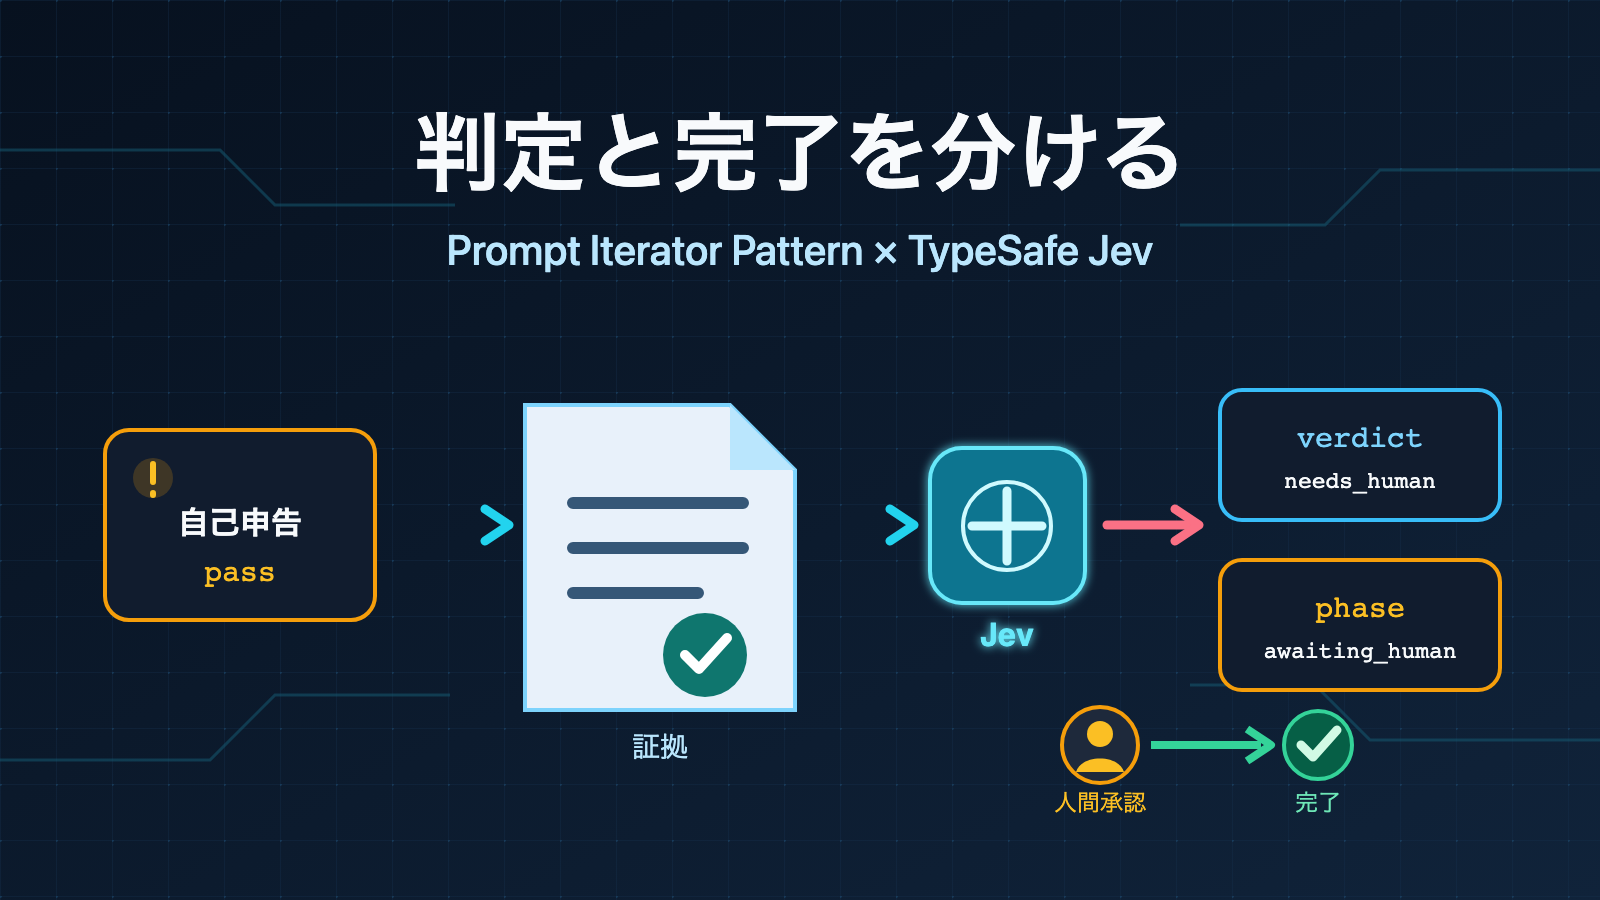
Coding Agentのpass自己申告をそのまま完了扱いせず、TypeSafe Jevによる証拠の意味判定と、コードによる状態遷移を分けるResult Ingestorを実装します。
TypeSafe JevのNoul、Choice、Scoreをターミナルから試せる非公式CLI、jev-cliを作りました。uvによるインストールから実行例、使いどころまで紹介します。
以前、tmux
の代替を探して、dtach、abduco、zmxなどを比較しました。
そのときは、100並列のセッション保持という観点でtmuxの効率が目立つ結果になりました。
最近、Herdr
というツールを見つけました。
公式サイトでは「Agent multiplexer」と説明されています。つまり、複数のAIエージェントを1つのターミナルから管理するためのターミナルマルチプレクサです。
では、Herdrはtmuxと同じ用途で比べるべきツールなのでしょうか。
実際に入れて、メモリ使用量と機能の違いを確認しました。
Ornith-1.0-35B-FP8をASUS Ascent GX10 / NVIDIA GB10上のvLLMで起動し、262k context、OpenAI互換API、reasoning分離、tool calling、opencode provider設定まで確認した記録。
以前、「リモートtmuxでコピーできない原因はmoshだった件
」という記事を書きました。そのときは、mosh + tmux + OSC 52 の組み合わせは不安定なので、素直にSSHへ寄せるのがよさそう、という結論でした。
その後、設定を見直したところ、今回の環境では mosh + tmux でも端末側の範囲選択から Cmd-C コピーが問題なくできました。結論から言うと、効いたのは mouse off と allow-passthrough on の組み合わせです。
Prompt Iterator Patternは、Coding Agent時代に議論されているLoop設計の一つです。LLMに次の作業選択まで任せず、外部コマンドが次のプロンプトを生成することで、巨大な自律ループをIterator、Runner、Ingestorに分離します。
ASUS Ascent GX10(DGX Spark相当機)でQwen3.6-27B-FP8をvLLMから起動し、ローカルのOpenAI互換APIとして使えるところまでのセットアップ記録。