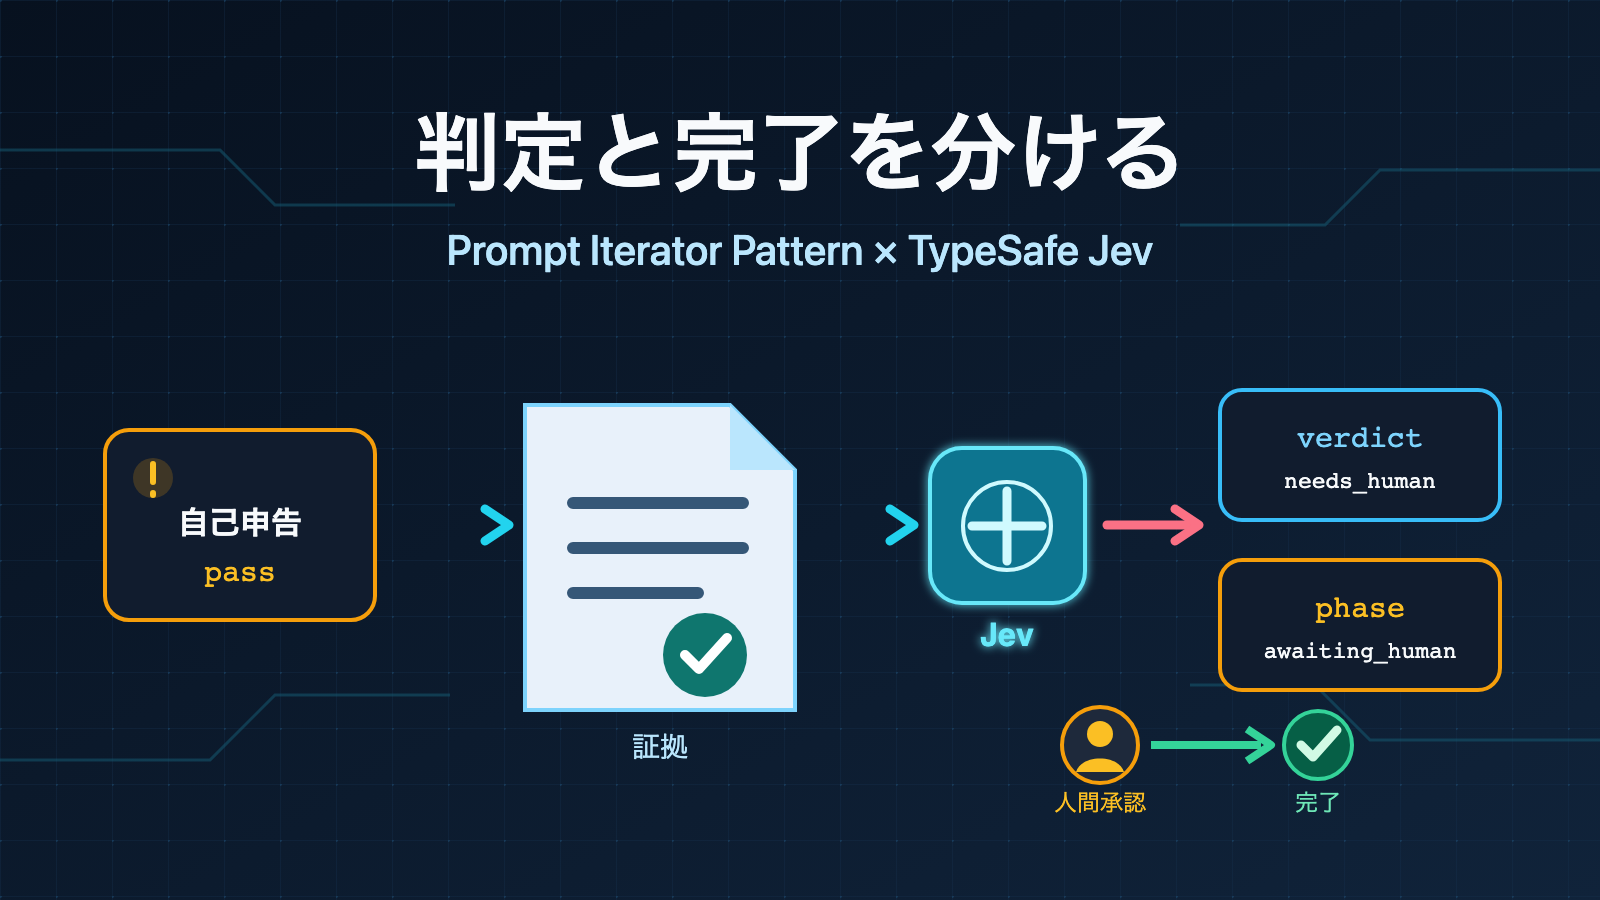
Coding Agentが次のJSONを返したとします。
|
|
形式は正しいのですが、対象コードも検証ログもありません。 これを完了として記録すると、次のループではタスクが選ばれなくなります。
今回は、根拠のないpassを受理せず、安全に停止するResult Ingestorを実装します。
TypeSafe Jev
には受入基準と証拠の関係だけを判定させ、最終的な完了判定はコードに残します。
本記事で使うjev-cli は、私が開発している非公式CLIです。TypeSafe AIによる公式実装ではなく、同社との提携や承認を示すものでもありません。また、Jevへ渡したstateとquestionsはTypeSafe APIへ送信されます。外部送信が許可されたデータだけを使用してください。
JSONのpassは証拠ではない
以前、Prompt Iterator PatternによるLoop設計 を記事にしました。 この記事では、エージェントのループを三つに分けています。
- Iteratorは次の仕事を選ぶ
- LLM Runnerは1回分の作業を実行する
- Result Ingestorは結果を読み、状態を更新する
この分割には、まだ曖昧な箇所がありました。 Result Ingestorは、Runnerの結果を何に照らして判定すればよいのでしょうか。
Runner自身にpassを選ばせ、その値をそのまま状態へ書くのは簡単です。
しかし、それでは作業者の自己申告が完了条件になります。
今回の実装では、Runnerの主張と証拠を分けます。
|
|
この例では、Runnerは安全だと主張しています。
一方、証拠にはfilenameをコマンド文字列へ埋め込み、shell=Trueで実行するコードがあります。
Result Ingestorが見るべきなのは自己申告ではなく、受入基準と証拠の関係です。
Ingestorを三つの処理へ分ける
Result Ingestorの中を、次の三段階に分けます。
flowchart LR
    Result[Runner Result]
    Validation[Deterministic Validation]
    Jev[Jev Classification]
    Policy[State Transition Policy]
    State[(State)]

    Result --> Validation
    Validation --> Jev
    Jev --> Policy
    Policy --> State
決定的バリデーションでは、JSON構造、必須キー、型、対象IDを通常のコードで確認します。 ここにモデルは必要ありません。
Jevには、自然言語で表した受入基準と証拠の関係を分類させます。 ただし、次の仕事やタスク全体の完了は決めさせません。
最後に、コードで書いたポリシーがJevの分類を状態へ変換します。 API障害や不正応答をどの状態へ送るかも、ここで決めます。
この境界を守れば、意味判定を追加しても制御はモデルの外に残ります。
一つの基準を三つの選択肢へ落とす
デモでは、外部入力のfilenameを使ってコマンドを実行する小さなPython関数を判定します。
受入基準は一つだけです。
顧客入力の
filenameを、shellが解釈するコマンド文字列へ組み込んでいないこと。
任意コマンド実行、パストラバーサル、オプション注入などを網羅する基準ではありません。
判断対象を狭くしないと、supportedが何を支持しているのか分からなくなります。
Jevのchoiceへ渡す候補は次の三つです。
supported:提示された証拠が、受入基準への適合を示しているviolated:提示された証拠に、具体的な違反があるunknown:証拠が不足、不完全、または曖昧である
次のrequestでは、受入基準と質問をIngestor側で固定します。
前提は、Runnerが集めたコード断片をデータとして渡すことです。
実行後はanswers.criterion_relation.choiceを確認します。
|
|
Runnerの自己申告もstateへ含めていますが、質問では明示的に証拠から除外しています。 これは自己申告を変えたときに分類が引っ張られないか確認するためです。
この指示文だけでprompt injectionを防げるとは考えていません。 実運用では、証拠をRunnerの作文から取らず、対象revisionのファイルやテストログから収集する必要があります。
exit 0でも応答を検証する
jev-cliを紹介した記事
では、choiceの値をシェルから使う方法を紹介しました。
今回のように状態を更新する処理では、CLIのexit 0だけでは足りません。
jev-cli 0.4.1は、APIの応答がJSON objectであることを確認します。
しかし、回答IDやchoiceの候補までは検証しません。
実際にローカルHTTPサーバーから次の応答を返すと、jev-cliはexit 0になりました。
|
|
未定義の候補でも同じです。
|
|
そのため、呼び出し側で応答契約を確認します。
以下の関数は、必要なキーとchoiceの候補を検証します。
入力が空objectや未定義の候補なら、invalid_responseとして停止します。
|
|
不正JSONも確認しました。
この場合、jev-cli 0.4.1はJSONDecodeErrorのtracebackを標準エラーへ出してexit 1になります。
呼び出し側は、標準エラーが常に構造化JSONだと仮定できません。 終了コード、標準出力、標準エラーを分けて保存し、非0終了を分類値として扱わないようにします。
verdictとphaseを分ける
判定結果と処理状態を一つのstatusへ押し込むと、通信待ちと不合格を区別できません。
デモでは二軸へ分けました。
|
|
Jevの分類はrelationとして別に保存します。
状態遷移は次のとおりです。
| イベント | relation | verdict | phase |
|---|---|---|---|
supported |
supported |
needs_human |
awaiting_human |
violated |
violated |
fail |
blocked |
unknown |
unknown |
needs_human |
awaiting_human |
| 一時的なAPI障害 | null |
null |
retry_wait |
| 認証失敗、不正応答 | null |
null |
blocked |
人間がsupportedを承認 |
supported |
pass |
completed |
初期実装では、supportedも自動passにしません。
受入基準が狭くても、証拠収集や質問設計に不備が残る可能性があるためです。
unknownは、承認だけでpassにしません。
証拠を追加してから再評価します。
人間の承認は証拠のハッシュへ結び付けます。 承認後に証拠が変わった場合、古い承認は使えません。
mockで失敗系を再現する
記事で使ったサンプルは、demo.py とtest_demo.py から取得できます。 前提はPython 3.13とjev-cli 0.4.1です。 jev-cliのインストールとAPIキーの設定は、別記事「JevをCLIから試す:型付き判定を返す非公式jev-cli 」を参照してください。
以下のコマンドは、サンプルの単体テストとmockによる状態遷移を実行します。
mockサーバーはloopbackだけで待ち受け、実際のjev subprocessを通します。
APIキーや外部通信は不要です。
成功時は3件のテストが通り、各ケースのrelation、verdict、phaseがJSON Linesで表示されます。
|
|
手元ではPython 3.13.12を使い、単体テスト3件が通りました。 mockの結果は次のとおりです。
| ケース | jev exit | relation | verdict | phase |
|---|---|---|---|---|
supported |
0 |
supported |
needs_human |
awaiting_human |
violated |
0 |
violated |
fail |
blocked |
unknown |
0 |
unknown |
needs_human |
awaiting_human |
| HTTP 503 | 4 |
null |
null |
retry_wait |
| 空object | 0 |
null |
null |
blocked |
| 未定義choice | 0 |
null |
null |
blocked |
| 不正JSON | 1 |
null |
null |
blocked |
ここで見たかったのは、Jevの分類精度ではありません。 API障害や契約違反が起きても、誤ってpassへ進まないことです。
特に、空objectと未定義choiceではjev-cliがexit 0です。
それでもIngestorは応答を拒否し、blockedで停止できました。
実APIで三つの関係を測る
mockだけでは、Jevが受入基準と証拠の関係を分類できるか分かりません。 そこで、次の三つの合成入力をTypeSafe APIへ各5回送りました。
supported:リスト形式の引数とshell=Falseを使うコードviolated:filenameを文字列展開し、shell=Trueへ渡すコードunknown:Runnerはpassと主張するが、コードが空の結果
実APIを使う前提は、TypeSafe APIキーが設定済みで、合成入力の外部送信を許可していることです。
次のコマンドは合計15回の判定を実行します。
出力では、期待したrelationと安全側の状態が維持されたかを確認します。
|
|
2026年9月18日に実行した結果は、15回すべて期待した分類と一致しました。 全体の所要時間は9.79秒でした。
| 入力 | 実行回数 | 期待したrelation | 一致 | 最終状態 |
|---|---|---|---|---|
| 適合を示すコード | 5 | supported |
5 | needs_human / awaiting_human |
| 違反を示すコード | 5 | violated |
5 | fail / blocked |
| 証拠なし | 5 | unknown |
5 | needs_human / awaiting_human |
15回は、精度や再現性を一般化するには少なすぎます。 また、日本語の受入基準、長いコード、複数ファイルにまたがる判断では結果が変わる可能性があります。
今回確認できたのは、狭い受入基準と短い合成入力について、Jevの分類を状態遷移へ安全に接続できたことです。
人間承認後に完了へ進める
supportedになった結果は、awaiting_humanで止まります。
承認操作では、現在の証拠ハッシュと承認対象のハッシュが一致することを確認します。
以下のコマンドは、デモのsupportedケースを承認します。
実行後にverdict: passとphase: completedが表示されれば、同じ証拠への承認だけが反映されています。
|
|
手元では次の状態になりました。
|
|
証拠ハッシュが異なる場合は承認を拒否します。 Runnerがコードを変更したあと、古い承認で完了へ進むことはありません。
Jevの分類とワークフローの安全性は別に測る
今回の比較で分かったのは、意味判定と完了判定を分ける必要があることです。
Runnerの自己申告をそのまま採用すると、証拠なしでもpassになります。 決定的バリデーションだけでは、JSONやIDは確認できても、証拠が受入基準を支持するか判断できません。
Jevを加えると、その間を埋められます。 ただし、Jevの回答を無条件に採用すると、別のモデルへ完了判定を移しただけです。
Result Ingestorの責務は、モデルを信頼することではありません。 モデルへ渡す問いを狭くし、返答を検証し、失敗時に安全な状態へ止めることです。
今回は一つの基準だけを扱いました。 複数基準の集約、自動承認の閾値、SQLiteによる並列処理、クラッシュからの復旧は含めていません。 この範囲でも、Prompt Iterator Patternの「次の仕事と終了条件をモデルの外へ置く」という性質は保てます。